Microsoft Entra Connect vs. Cloud Sync

Der direkte Vergleich & Entscheidungshilfe
Wer sein lokales Active Directory mit Microsoft Entra ID (ehemals Azure AD) verbindet, steht vor der Entscheidung zwischen zwei Tools: der klassischen Server-Anwendung Microsoft Entra Connect Sync und dem modernen, leichtgewichtigen Microsoft Entra Connect Cloud Sync.
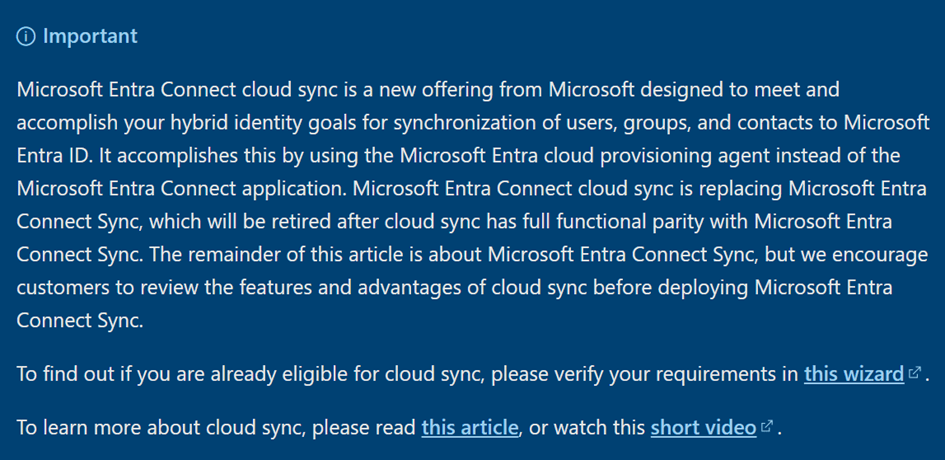
Microsoft empfiehlt für Neuinstallationen ausdrücklich, Cloud Sync zu evaluieren. Das Ziel von Microsoft ist klar definiert: Cloud Sync soll die klassische On-Premises-Variante langfristig ablösen, sobald vollständige Funktionsparität erreicht ist. Doch wie sieht der aktuelle Stand aus und welches Tool ist für Ihr Szenario das richtige?
Das Architektur-Paradigma im Vergleich
Der grundlegende Unterschied liegt in der Verteilung der Rechenlast und der Steuerungslogik:
-
Entra Connect Sync (Klassisch):
Basiert auf einer monolithischen Architektur. Auf einem dedizierten lokalen Server läuft die vollständige Synchronisations-Engine inklusive einer Datenbank (LocalDB/SQL). Alle Konfigurationen und Transformationsregeln werden lokal verarbeitet.
-
Entra Connect Cloud Sync:
Setzt auf das Cloud-Agenten-Prinzip. Lokal wird lediglich ein kleiner, ressourcenschonender Provisioning-Agent installiert. Die eigentliche Synchronisations-Engine, Logik und Regelverarbeitung laufen direkt in der Microsoft Cloud.
Die wichtigsten Unterschiede im Überblick
| Feature / Eigenschaft | Entra Connect Sync (Klassisch) | Entra Connect Cloud Sync |
| Lokaler Footprint | Heavy-Server (SQL-Datenbank erforderlich) | Leichtgewichtiger Agent (keine lokale DB nötig) |
| Hochverfügbarkeit | Passiver Staging Server (Aktiv / Passiv) | Mehrere aktive Agenten (Load Balancing / Aktiv-Aktiv) |
| Multi-Forest-Unterstützung | Netzwerkanbindung / Trusts zwischen Forests nötig | Verbindet auch getrennte/isolierte Forests direkt mit der Cloud |
| Sync-Intervall | Standardmäßig ca. 30 Minuten | Sehr schnell (ca. 2 Minuten) |
| Password Hash Sync (PHS) | Unterstützt | Unterstützt |
| Pass-Through Authentication (PTA) | Direkt im Assistenten integriert | Erfordert separat installierte PTA-Agenten |
| Group Writeback | Unterstützt | Unterstützt (speziell für Sicherheitsgruppen zurück ins AD) |
| Password Writeback (SSPR) | Unterstützt | Unterstützt |
| Filterung & Regeln | Komplexe Regeln im Synchronization Rules Editor | Attribut- & OU-Filterung direkt im Entra Admin Center |
| Exchange Hybrid Writeback | Vollständiges Exchange-Attribut-Rückschreiben | Grundlegende Exchange-Hybrid-Attribute |
| Geräte-Sync (Hybrid Entra Join) | Vollständig unterstützt (Computer-Objekte) | Nicht unterstützt für Computer-Objekte |
Ein detaillierter Überblick und Vergleich der technischen Möglichkeiten gibt es direkt bei Microsoft.
Entscheidungshilfe: Wann wählt man was?
Wann Sie zu Entra Connect Cloud Sync greifen sollten:
-
Grüne Wiese / Neue Hybridszenarien: Sie möchten eine moderne, Cloud-first Architektur ohne die Last dedizierter lokaler Datenbank-Server aufbauen.
-
Getrennte AD-Forests (Mergers & Acquisitions): Sie müssen Objekte aus mehreren Unternehmensbereichen synchronisieren, die netzwerktechnisch nicht miteinander verbunden sind und keine Vertrauensstellungen (Trusts) besitzen.
-
Hohe Verfügbarkeit erwünscht: Sie können einfach 2–3 leichte Agenten auf bereits vorhandenen Servern installieren, um eine echte Aktiv-Aktiv-Ausfallsicherheit zu erreichen.
-
Schnellere Synchronisation: Sie benötigen nahezu Echtzeit-Bereitstellungen von Objekten (~2-Minuten-Takt).
Wann Sie (vorerst) bei Entra Connect Sync (Klassisch) bleiben müssen:
-
Komplette Exchange-Hybrid-Bereitstellungen: Sie nutzen erweiterte Exchange-Features, Public Folders oder komplexe Mail-Attribute, die ein umfassendes Rückschreiben ins lokale AD erfordern.
-
Geräte-Verwaltung (Hybrid Microsoft Entra Join): Sie müssen Computer-Objekte synchronisieren, um Geräte in beiden Welten zu verwalten.
-
Komplexe Alt-Regelwerke: Sie verwenden stark angepasste, individuelle Transformationsregeln, die über den lokalen Synchronization Rules Editor gebaut wurden.
Fazit
Für Standard-Identitätsszenarien (Benutzer, Gruppen, Kontakte, Passwörter) bietet Cloud Sync bereits heute die flexiblere, ausfallsicherere und wartungsärmere Architektur.
Sofern Sie keine Computer-Objekte synchronisieren müssen oder zwingend auf tiefgreifende Exchange-Hybrid-Attribute angewiesen sind, sollte Cloud Sync bei Neuprojekten stets die bevorzugte Wahl sein.
Tipp
Sie möchten Hybrid-Identity-Herausforderungen und Berechtigungsrisiken in Ihrer eigenen Cloud-Infrastruktur systematisch aufspüren und beheben? In unseren praxisnahen Microsoft Entra ID & Azure Schulungen lernen Sie modernes Identitätsmanagement und Cloud-Security-Handwerk direkt an realen Enterprise-Szenarien.
When you subscribe to the blog, we will send you an e-mail when there are new updates on the site so you wouldn't miss them.
Comments